法国数百家超市冰柜遭黑客攻击,家电行业该警惕了
家电联网之后,安全不能只看功能。
法国超市的冰柜,竟然成了黑客攻击的目标。
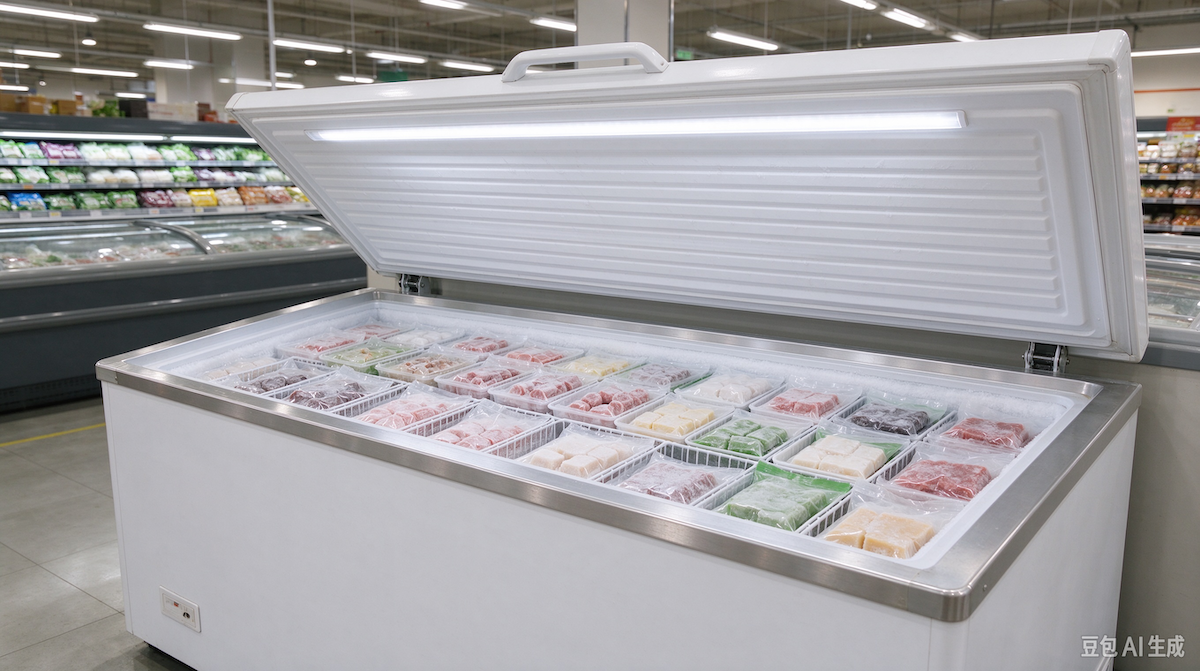
当地时间10月11日至12日,法国多家连锁超市遭遇网络攻击。根据法国RTL报道,黑客远程操控部分门店的制冷系统,强行启动除霜程序,导致冷藏、冷冻设备温度异常升高,大量生鲜和冷冻食品不得不丢弃。Intermarché、Netto、Coopérative U等零售网络受到影响,家乐福、Monoprix等也有门店被波及。
这不是一次普通的网络数据泄露。黑客没有把目标停留在电脑屏幕上,而是直接让超市的制冷设备失去正常工作能力。法国媒体披露,部分受影响设备的温度甚至升至50摄氏度。对于超市而言,这意味着货架上的商品可能一夜之间变成废品。
一次攻击,暴露出智能设备的老问题
根据目前披露的信息,此次攻击涉及丹麦制冷设备企业丹佛斯(Danfoss)的部分旧款控制系统。这些系统承担着制冷设备的监控和调节工作,除霜也是其中一项正常功能。黑客利用旧版本软件存在的安全隐患,远程干扰设备运行,让原本用于维护制冷系统的功能变成了破坏经营的工具。
丹佛斯方面表示,受到影响的设备中有部分已经停止生命周期支持,不再获得软件和安全更新。企业此前也曾提醒客户及时更新系统。
问题恰恰在这里。对于一家超市来说,冰柜能正常制冷,设备运行稳定,日常维护成本可控,往往就已经满足了经营需求。至于控制系统用了多少年、是否还在安全支持期内、能不能抵御外部网络攻击,这些问题很容易被放在后面。
过去,制冷设备主要依靠本地控制。现在,为了提高效率,越来越多的商用制冷系统接入网络,管理人员可以远程监控温度、调整参数,服务商也能及时发现故障。数字化确实提高了管理效率,却也让原本发生在设备内部的问题,变成了可能从互联网发起的风险。
家电联网之后,安全不能只看功能
这起事件值得家电企业认真研究,因为类似的风险并不只存在于超市冰柜。
商用空调、冷链设备、智能洗衣设备以及工厂里的温控系统,都可能涉及联网控制。设备联网越深入,远程管理越方便,一旦权限管理、软件更新和网络隔离没有做好,攻击者就可能利用系统漏洞干扰设备运行。
过去,消费者评价一台家电,通常看价格、能耗、性能和使用寿命。企业采购商用设备,关注的则是运行效率、维护成本和售后服务。但在智能化不断深入的今天,设备能否安全运行,也应该成为产品竞争力的一部分。
尤其是商用设备,使用周期通常较长。产品卖出去几年后,企业是否继续提供安全补丁?旧系统停止维护之前,有没有清晰的升级方案?远程控制入口是否受到严格保护?这些问题不能等到事故发生后才拿出来讨论。
当然,不能因为一次网络攻击,就否定所有联网设备的价值。远程监控本身能够帮助企业减少故障、降低维护成本,真正需要改变的是产品从设计、交付到后期维护的安全管理方式。
损失的不只是几柜食品
法国RTL报道指出,此次事件可能造成数百万欧元损失,但截至报道时,相关企业尚未公布完整的最终损失数字。除了食品报废,设备受损、门店运营受到干扰以及后续检查和维修,同样会增加经营成本。保险能否覆盖此类损失,也存在不确定性。
更值得关注的是,10月13日,法国媒体又披露了涉及另一家制冷控制设备供应商Dixell的类似事件。法国网络安全部门正在调查相关情况,攻击者身份和具体动机仍未查明。现阶段,还不能据此认定两轮攻击由同一组织实施。
从家电行业的角度看,这件事给出的提醒很直接:智能化不是简单地给设备增加联网功能,而是要对设备整个生命周期负责。制造商、系统集成商、安装维护服务商和终端用户,都需要明确各自的安全责任。
当冰柜也可能成为网络攻击的入口,家电企业就不能再把网络安全当成产品说明书里的一项附加功能。设备可以联网,但不能因此失去最基本的可靠性。对于关系到食品保存和零售运营的商用设备而言,这条底线尤其不能忽视。
(图片为豆包生成)